採用サイトのWordPressをやめて、2週間で作り直した話|AI時代のセキュリティと採用ブランディング

目次9項目
WordPressやPHPの脆弱性、AIを使った攻撃、Studioの情報流出が相次いだ2026年秋。当社がヘッドレスCMS(Sanity)とGitHubで公式サイトを作り直した方法と、セキュリティのビフォーアフターを公開します。
採用サイトは、攻撃される入口が少なく、人事が自分で安全に更新できる作りに変える時期です。当社は2026年11月4日、WordPressとStudioで動いていた公式サイトを、ヘッドレスCMS(Sanity)・GitHub・Astroの構成に切り替えました。設計から切り替えまでは約2週間です。
2026年の秋は、WordPress本体、プラグイン、PHP、ノーコードのWeb制作サービスで、重大な問題が続けて公表されました。AIを使った攻撃が日本企業を狙っていたことも明らかになっています。この記事では、何が起きたのか、採用サイトが狙われやすい理由、当社サイトのビフォーアフター、WordPressの採用サイトで今すぐ確認することを解説します。
この記事でわかること
- 2026年秋のニュースWordPress・PHP・Studio・AIによる攻撃で、何が起きたか
- 採用サイトが狙われやすい理由更新が止まりやすく、候補者の個人情報に近い
- 当社サイトのビフォーアフター公開サイトから、PHP・データベース・管理画面をなくした
- 2週間で切り替えられた理由デザインの先決め、記事の部品化、URLの引き継ぎ、AIの活用
- 今すぐ確認することWordPressの採用サイトで確かめる7つの項目
無料の資料ダウンロード
採用ブランディング支援のサービス資料
LinkedInを軸にした採用ブランディング支援の内容をまとめた資料です。30秒の入力でダウンロードできます。
フォームを読み込んでいます…
2026年秋、何が起きたか|WordPress・PHP・Studio・AIによる攻撃
この2か月で、ホームページを支える仕組みの重大な問題が、続けて公表されました。
新しい順に並べます。
- 2026年11月3日|WordPress本体:本体の更新処理の脆弱性(CVE-2026-119977)を、米国のCISAが「悪用が確認された脆弱性」に追加。修正版は10月28日公開の7.1.4
- 2026年10月19日・23日|日本企業:AIが偵察から侵入までを自動で行う攻撃が、日本企業を集中的に狙っていたと公表
- 2026年10月21日|PHP本体:遠隔からプログラムを動かせる「PHP2Shell」(CVE-2026-109618/109619)の修正版を公開。PHP 8.1以前には公式の修正がない
- 2026年10月16日|Studio:ノーコードのWeb制作サービスStudioが、不正アクセスで全登録者の情報が流出した可能性を公表
- 2026年10月15〜16日|WordPressプラグイン:SEOプラグイン「Rank Math PRO」3.0.123の配布ファイルに、約11時間バックドアが混入
WordPress本体とプラグイン
CVE-2026-119977は、7.1.4で修正されました。4.7以降の古い系統にも、修正版が順に出されています。Wordfenceは、24時間で1万3,000件を超える悪用の試みを止めたとしています(Security NEXT)。10月には、ログインなしでファイルを送り込めるプラグインの脆弱性も、修正の翌日から悪用されました。
Rank Math PROの件では、公式サイトから配られたファイルそのものに、裏口が仕込まれていました。改ざんされた版を有効にしていた場合、新しい版に更新しても、仕込まれた裏口は消えません(BleepingComputer)。
PHP本体
PHPは、サーバーで動く言語がわかるWebサイトの69.3%で使われています。PHP2Shellは、AIを使った調査で見つかりました。WordPressやプラグインを更新しても直らず、サーバーのPHPの更新が必要です(innovatopia)。PHP 8.2のサポートも、2026年12月31日に終わります(PHP公式)。
Studio
不正アクセスは、2026年9月30日〜10月1日です。フォームに送信された内容、CMSの中身、外部サービスのAPIキーなども、流出した可能性のある情報に含まれます。暗号化していたものも、復号の鍵が読み出されました(Studioのお知らせ)。10月27日時点で、影響や調査を公表した組織は192にのぼります(piyolog)。
AIによる攻撃
トレンドマイクロによると、44のAIエージェントが偵察から報告書づくりまでを分担していました。調べられた19以上の組織のうち、16以上が日本の組織です(トレンドマイクロ)。GMOサイバーセキュリティ byイエラエは、AIの攻撃基盤が日本企業約20社を狙っていたと公表しました(GMOサイバーセキュリティ byイエラエ)。どちらも、入口は「古いWebシステム」や「既知の不備」でした。
採用サイトが狙われやすい理由
採用サイトや社員紹介ページは、更新が止まりやすいのに、候補者の個人情報に近い場所です。
- 担当があいまいになりやすい。作ったのは制作会社、更新するのは人事、サーバーは情報システムと、担当が分かれます。プラグインやPHPの更新を、だれも見ていない状態が起きます。
- 採用の時期だけ動く。新卒の募集や社員インタビューの追加のときだけ触り、それ以外は放置されがちです。
- 応募フォームがある。氏名・連絡先・履歴書など、候補者の情報が集まります。
- 社員の顔と名前が載っている。改ざんされると、社員と候補者の両方の信頼を失います。
採用まわりの漏えいも続いています。採用管理サービスのApplyNowでは、応募者や契約者など396,920人分の情報が漏えいしました。2026年11月4日の最終報で挙げられた原因の1つ目は、「公開されていた脆弱性情報を把握しておらず、修正版の適用が遅れたこと」です(piyolog)。採用サイトも、同じ課題を抱えています。
当社サイトのビフォーアフター|公開サイトから、PHP・データベース・管理画面をなくした
当社は、サイトの入口を減らし、更新の流れを「記録が残り、人が確かめて公開する」形に変えました。
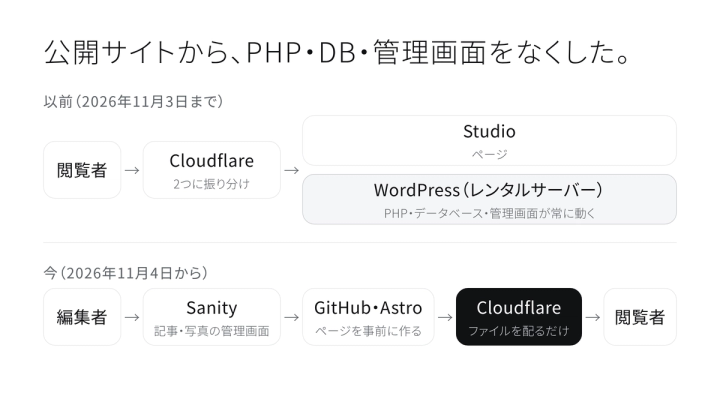
以前の構成(2026年11月3日まで)
- ページはStudioで作成
- ブログは、レンタルサーバー上のWordPress
- 2つをCloudflareの仕組みで、同じドメインに振り分け
- 問い合わせや資料ダウンロードのフォームは、HubSpot
今の構成(2026年11月4日から)
- ページもブログも、Astroで事前に作ったファイルをCloudflareから配信
- 記事や写真は、ヘッドレスCMSのSanityで管理
- コードはGitHubで管理し、変更は確認してから反映
- フォームは、引き続きHubSpot
以前と今の違いを、観点ごとに並べます。
- 公開サイトで動くプログラム:以前は、WordPress(PHP)とデータベースが常に動く。今は、事前に作ったファイルを配るだけ。PHPもデータベースもない。
- 管理画面の入口:以前は、公開サイトと同じサーバーにある。今は、公開サイトの外。wp-login.php・wp-admin・xmlrpc.php・wp-json はすべて「存在しない」(404)。
- 更新が必要なもの:以前は、WordPress本体・プラグイン・テーマ・PHP・サーバー。今は、サイトを作る部品だけ。GitHubで管理して更新する。
- 変更の記録:以前は、管理画面で直接変える。だれが何を変えたか追いにくい。今は、コードの変更はすべてGitHubに残り、前の状態に戻せる。
- 公開の判断:以前は、書いた人がそのまま公開。今は、Sanityに下書きを入れ、人が「公開」を押す。
- 通信とブラウザの守り:以前は、組み合わせのため設定が分かれていた。今は、HTTPSの強制(HSTS)、他サイトへの埋め込み禁止などを全ページに一括で設定。
- 機能の制限:今は、カメラ・マイク・位置情報の利用を全ページで禁止。
検索への影響も確かめました。切り替え後の1週間のGoogle検索からのクリックは1,252回で、それまでの1週間の平均1,244回と同じ水準です。2026年11月13日時点で、Google Search Consoleの結果は次のとおりです。
- セキュリティの問題:問題は検出されませんでした
- HTTPS:737ページすべて問題なし
- ウェブに関する主な指標:モバイル661ページ、PC659ページが「良好」。「不良」と「改善が必要」は0ページ
2週間で切り替えられた理由
開発体制は、代表とCTOの2人です。短くできた理由は、4つあります。
- デザインを先に固めた。各ページのHTMLと共通のCSSを先に作り、それをAstroに移しました。「作りながら決める」を減らしました。
- 記事ごとのデザインをやめた。以前は記事ごとにCSSを埋め込んでいました。新サイトでは、見出し・表・枠などの部品をSanityに用意し、約420本の記事をその部品に変換して移しました。
- 古いURLをすべて引き継いだ。URLのルールをそろえ、旧URLは転送(301リダイレクト)で新しいURLにつなぎました。検索の評価を落とさないためです。
- AIのコーディングツール(Claude Code)を使った。コードの作成、記事の変換、リンク切れの確認をAIに任せました。人は、中身の判断と最後の公開を担当します。
攻撃する側がAIで速くなったように、作る側もAIで速くなりました。「リニューアルは半年がかり」という前提は、もう当てはまりません。
ヘッドレスCMSでも残るリスク
ヘッドレスCMSにしても、セキュリティが終わるわけではありません。当社も、次の4つは続けて管理します。
- アカウントの乗っ取り。Sanity、GitHub、Cloudflare、HubSpotのログインが、新しい入口です。二段階認証と、権限の最小化が前提です。
- 部品のサプライチェーン。Rank Math PROの件と同じく、使っている部品そのものが改ざんされることはあり得ます。部品の更新は、GitHubで中身を確かめてから反映します。
- 広告や計測のタグ。外部のスクリプトは、ページの中で動きます。Googleタグマネージャーで一か所にまとめ、使っていないタグは消します。
- 次に入れる守り。読み込んでよいスクリプトの取得元を限る設定(CSP:Content-Security-Policy)を、広告タグの整理とあわせて入れます。
WordPressの採用サイトで、今すぐ確認すること
リニューアルを決める前に、まず次の7つを確かめてください。制作会社に聞けば、半日でわかることばかりです。
- WordPressの版は7.1.4以降か(古い系統なら、その系統の修正版か)
- サーバーのPHPは8.2以降で、PHP2Shellの修正版か(8.1以前なら、公式の修正はありません)
- 使っているプラグインの一覧と、最後に更新した日がわかるか
- 更新の担当者が、名前で決まっているか(制作会社の保守契約に入っているか)
- 応募フォームの送信内容が、どこに保存されているか
- 管理画面に、二段階認証を入れているか
- 退職者や制作会社の古いアカウントが、残っていないか
採用ブランディングとして作り直す
採用サイトを作り直すなら、セキュリティだけでなく、候補者に伝わる中身も一緒に見直すのが近道です。ヘッドレスCMSにすると、採用ブランディングの運用も次のように変わります。
- 社員インタビューを、人事が自分で足せる。写真、部署、入社年、本文を入力欄に入れるだけで、デザインは崩れません。
- 退職者の写真を、すぐ差し替えられる。写真も管理画面から入れ替えられます。
- 募集の季節ごとに、ページを複製して作れる。新卒の春・夏・秋のページを、毎年一から作り直す必要がありません。
- 採用ピッチ資料や動画と、同じ言葉でそろう。サイトは、すべての採用コンテンツが集まる場所です。
当社の採用ブランディング支援では、採用サイト・採用ピッチ資料・社員インタビュー・採用動画・LinkedInの会社ページまでを、まとめて設計します。自社サイトを約2週間で作り直した方法を、そのまま採用サイトに使います。80万件以上のスカウトを運用してきた会社として、候補者に返信される言葉で中身を作ります。
採用サイトのWordPressとセキュリティのよくある質問
WordPressは、もう使わないほうがいいのですか?
いいえ。更新を確実に回せる体制があれば、WordPressでも安全に運用できます。問題は、採用サイトの多くにその体制がないことです。体制を作れないなら、更新するもの自体を減らすほうが確実です。
ヘッドレスCMSとは何ですか?
記事や写真を管理する場所と、公開するページを分けたCMSです。管理画面が公開サイトの外にあるため、公開サイトから管理画面を狙われません。当社は、Sanityを使っています。
ノーコードのStudioでは、だめなのですか?
ノーコードには、速く作れるよさがあります。ただし、フォームの送信内容や外部サービスの鍵まで、一つの事業者に預けることになります。応募者の個人情報は、採用管理システムやMAなど、管理を分けた場所に置くのが安全です。
リニューアルで、検索順位は下がりませんか?
旧URLを新しいURLへ転送すれば、大きくは下がりません。当社は切り替え後の1週間も、検索からのクリックが切り替え前と同じ水準でした。
採用サイトだけを作り直すことはできますか?
できます。コーポレートサイトはそのままに、採用サイトだけを移す形もあります。
まとめ|入口が少なく、人事が更新できる採用サイトへ
- 2026年秋は、WordPress本体・プラグイン・PHP・ノーコードのすべてで、重大な問題が重なった
- AIによって、更新の遅れたサイトが先に狙われる
- 採用サイトは、更新が止まりやすく、候補者の個人情報に近い
- 当社は約2週間で、公開サイトからPHP・データベース・管理画面をなくした
- ヘッドレスCMSでも、アカウント・部品・タグの管理は続ける
採用サイトの作り直しと、採用ピッチ資料・社員インタビューの制作は、採用ブランディング支援のページでくわしく紹介しています。